NCTV waarschuwt voor netverstoring door kwetsbare omvormers en thuisbatterijen
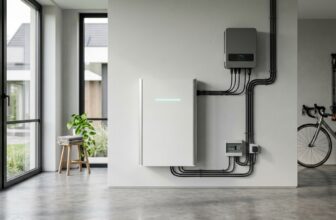
In het meest recente Cybersecuritybeeld Nederland (CSBN) vraagt de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV) uitdrukkelijk aandacht voor de digitale beveiliging van residentiële energie-installaties. Slimme omvormers van zonnepanelen en thuisbatterijen zijn tegenwoordig standaard verbonden met het internet om monitoring en slimme sturing mogelijk te maken. Wanneer deze apparaten echter onvoldoende beveiligd zijn, kunnen kwaadwillende actoren of criminele netwerken hier misbruik van maken met verstrekkende gevolgen voor de nationale energievoorziening.
Het risico van gecoördineerde sabotage voor het elektriciteitsnet
Het voornaamste gevaar schuilt niet in het binnendringen van één individuele woning, maar in grootschalige, gecoördineerde beïnvloeding via centrale cloudplatforms of gedeelde beheersoftware. Als aanvallers toegang krijgen tot tienduizenden omvormers of thuisaccu’s en deze gelijktijdig op afstand uitschakelen of juist massaal laten ontladen op vol vermogen, veroorzaakt dit een acute frequentieverschuiving op het stroomnet.
De Europese netfrequentie moet strikt rond de 50 Hertz blijven. Een plotselinge onbalans van honderden megawatts kan automatische beveiligingen van hoogspanningsstations in werking stellen om verdere schade te voorkomen, wat in het uiterste geval kan escaleren tot regionale stroomonderbrekingen. Doordat residentiële zonne- en batterijcapaciteit in hoog tempo toeneemt, groeit ook de potentiële impact van dergelijke digitale verstoringen.
Veiligheidsmaatregelen voor thuis en installaties
Om risico’s te beperken adviseert de toezichthouder zowel fabrikanten als gebruikers om strikte basisprincipes voor cybersecurity toe te passen:
- Standaard inloggegevens wijzigen: Pas fabriekswachtwoorden van omvormers, batterijcontrollers en beheerdersaccounts direct na de installatie aan naar een uniek, sterk wachtwoord.
- Netwerksegmentatie toepassen: Plaats energieapparatuur, IoT-apparaten en slimme meters waar mogelijk op een afzonderlijk virtueel netwerk (VLAN) of gastnetwerk binnen de thuisrouter, zodat een kwetsbaarheid op een computer of telefoon geen directe toegang biedt tot de energie-installatie.
- Firmware actueel houden: Zorg dat automatische beveiligingsupdates ingeschakeld staan of voer periodieke firmware-updates direct uit zodra de fabrikant deze beschikbaar stelt.
- Betrouwbare leverancierskeuze: Kies voor merken met gecertificeerde Europese datacenters, een transparant beleid rondom kwetsbaarheidsmeldingen (Coordinated Vulnerability Disclosure) en langdurige ondersteuning.
Strengere regelgeving vanuit Europa op komst
Naast vrijwillige voorzorgsmaatregelen werkt de Europese Unie aan bindende wetgeving via de Cyber Resilience Act (CRA) en de NIS2-richtlijn. Deze kaders dwingen fabrikanten en leveranciers om apparatuur vanaf de tekentafel digitaal veilig te ontwerpen (security by design) en verplichten hen om beveiligingslekken snel te patchen. De NCTV benadrukt dat een veerkrachtige energietransitie hand in hand moet gaan met een robuuste digitale verdediging.